ROMA – L’attacco informatico alle Ferrovie che ha bloccato alcuni sistemi della società potrebbe essere stato causato da hacker russi: è quanto sostengono fonti qualificate della sicurezza italiana.
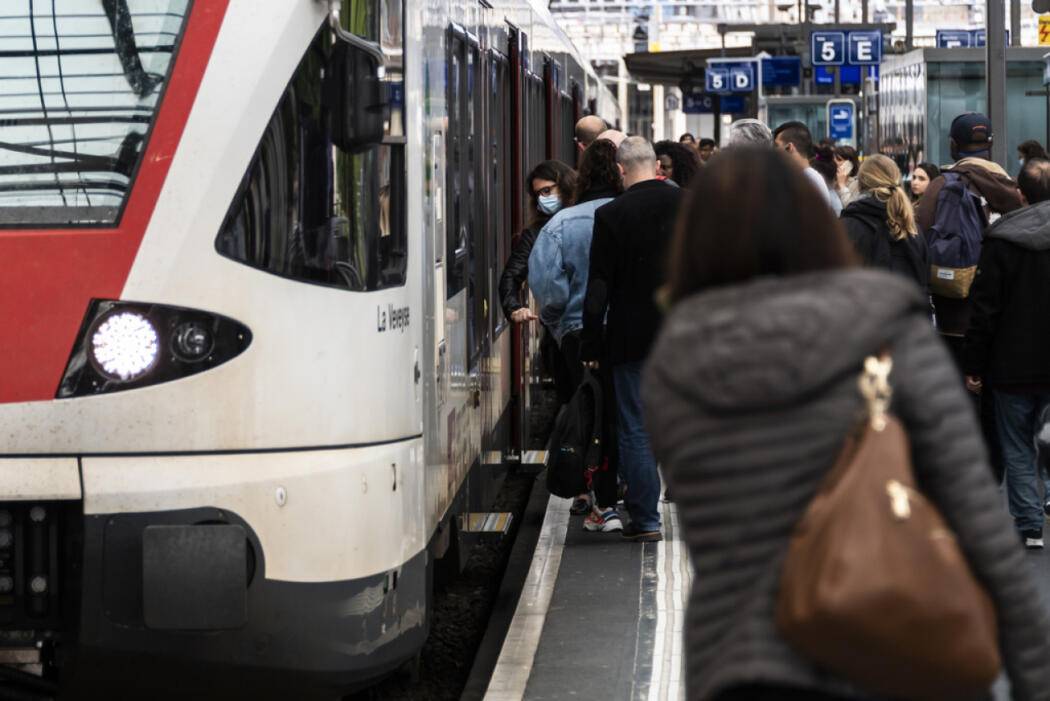
L’attacco è in corso da questa mattina e ha provocato numerosi problemi nelle stazioni italiane. Disservizi e sistemi in tilt secondo uno schema che, al di là degli episodi specifici, si ripropone in realtà con sempre maggiore frequenza.
Secondo Ferrovie da stamattina sulla rete informatica aziendale “sono stati rilevati elementi che potrebbero ricondurre a fenomeni legati a un’infezione da cryptolocker”.
È stata bloccata la vendita dei biglietti sia nelle biglietterie fisiche sia nei self service nelle stazioni, mentre funziona la vendita on line.
L’attacco, secondo quanto si apprende, sarebbe stato realizzato attraverso un virus ransomware introdotto attraverso uno degli account degli
amministratori del sistema o di chi gestisce i servizi di Ferrovie.
Al momento però non sarebbe ancora stata individuata la ‘porta’ dalla quale è entrato il virus e per questo sono stati bloccati una serie di servizi: se fossero rimasti attivi si sarebbe corso il rischio che il virus si propagasse ad altri sistemi informativi, bloccando ulteriori servizi.
Una serie di verifiche e accertamenti sono in corso anche da parte della Polizia postale, che è stata attivata per tentare di risalire all’account dal quale è partito l’attacco hacker e per individuare i responsabili.