Ogni volta che paghiamo online o con lo smartphone, entriamo in un universo silenzioso fatto di tecnologie invisibili e protocolli rigorosi.
Pochi si soffermano a pensare a ciò che avviene dietro le quinte: sistemi avanzati lavorano senza sosta per proteggere dati personali e fondi da minacce sempre più sofisticate.
In questo articolo ti mostro come piattaforme, banche e utenti collaborano per garantire la sicurezza dei pagamenti digitali.
Dalla crittografia alle buone pratiche quotidiane, analizzeremo tutte le strategie che permettono di utilizzare i servizi digitali in modo sicuro e consapevole.
Pagamenti digitali: comfort e sicurezza a portata di click
Pagare online è diventato più semplice che mai. Basta uno smartphone o un computer per acquistare biglietti, fare la spesa o divertirsi su piattaforme di intrattenimento digitale, senza dover cercare monete o banconote.
Questa comodità, però, si appoggia su sistemi di sicurezza complessi e sempre aggiornati. Ogni volta che inseriamo i dati della nostra carta, viene attivata una catena invisibile di controlli e tecnologie pensate per proteggere sia i nostri soldi che le nostre informazioni personali.
Piattaforme affidabili investono in protocolli avanzati come la crittografia e il monitoraggio costante delle transazioni. Per esempio, servizi come mastercard casino online puntano molto sulla sicurezza, offrendo agli utenti strumenti di verifica aggiuntivi e collaborando con istituti bancari per individuare tempestivamente movimenti sospetti.
Quello che spesso non vediamo è il lavoro delle squadre IT dedicate alla prevenzione delle frodi. Anche nei momenti più rilassati – magari durante una partita online o mentre facciamo shopping da casa – la tecnologia lavora silenziosamente per garantire una protezione efficace senza sacrificare la facilità d’uso.
Sapere che dietro ogni click c’è uno scudo tecnologico ci permette di goderci tutte le opportunità offerte dai pagamenti digitali con maggiore serenità.
Tecnologie e protocolli di sicurezza: cosa protegge davvero i nostri dati?
Quando paghiamo online, la fiducia nasce da una serie di tecnologie che lavorano dietro le quinte.
Sistemi come la crittografia avanzata e i protocolli sicuri SSL/TLS proteggono ogni bit di informazione mentre viaggia tra noi e il venditore.
Oggi, le piattaforme più affidabili non si limitano a cifrare i dati: aggiungono livelli extra come tokenizzazione e autenticazione biometrica per bloccare ogni tentativo di accesso non autorizzato.
Ho notato che l’autenticazione a più fattori è diventata uno standard anche su servizi che prima sembravano meno vulnerabili, come i wallet digitali o le app dei casinò.
Il risultato? Un’esperienza d’uso fluida ma protetta da barriere digitali sempre più sofisticate, pensate per anticipare attacchi e truffe.
Crittografia e tokenizzazione: la prima linea di difesa
La crittografia è l’armatura dei nostri dati. Ogni volta che inseriamo un numero di carta o un IBAN, quel dato viene trasformato in un codice indecifrabile durante il viaggio digitale.
I migliori sistemi usano algoritmi AES a 256 bit, uno standard così sicuro che persino le banche centrali lo utilizzano per i propri archivi sensibili.
La tokenizzazione va oltre: invece di trasmettere il numero reale della carta, genera un “token” casuale che vale solo per quella transazione specifica.
Anche se qualcuno riuscisse a intercettare questo token, non potrebbe riutilizzarlo altrove né risalire ai dati originali.
Nella mia esperienza diretta con pagamenti contactless o app mobili, questi sistemi rendono quasi impossibile subire furti durante le transazioni digitali.
Autenticazione a più fattori e biometria
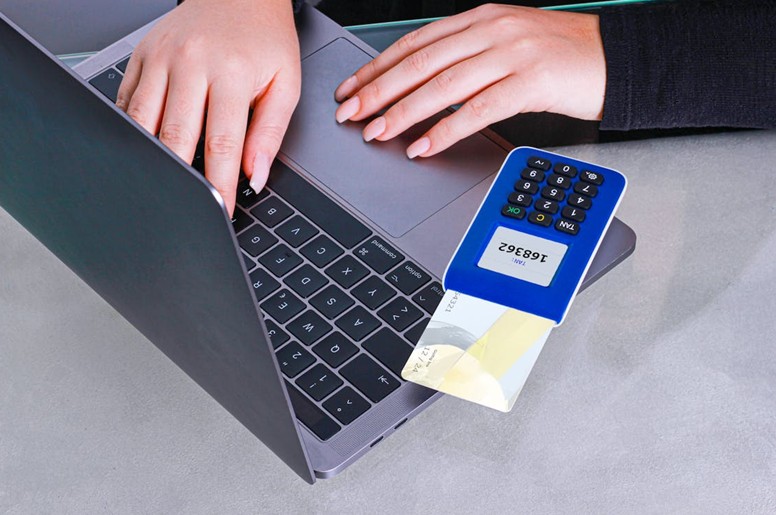
L’autenticazione a più fattori (MFA) richiede almeno due elementi diversi per confermare l’identità dell’utente: qualcosa che conosci (come una password), qualcosa che possiedi (come lo smartphone) o qualcosa che sei (impronta digitale o volto).
L’introduzione dei dati biometrici ha cambiato il gioco negli ultimi anni. In molte banche italiane, ad esempio, ora basta un’impronta digitale sul telefono per autorizzare bonifici o acquisti online in pochi secondi.
Avere questa doppia verifica blocca buona parte degli accessi indesiderati. Nella mia routine quotidiana trovo la biometria rapida e molto meno stressante rispetto all’inserimento continuo di password complesse.
L’efficacia della MFA dipende però dalla qualità dell’applicazione. Alcuni servizi offrono ancora metodi obsoleti basati solo su SMS; nei casi migliori si usano notifiche push cifrate o riconoscimento facciale avanzato.
Monitoraggio delle transazioni e intelligenza artificiale
Dietro ogni transazione digitale c’è una centrale operativa invisibile dove algoritmi di intelligenza artificiale scrutano ogni movimento sospetto in tempo reale.
Sistemi moderni analizzano abitudini d’acquisto, località geografiche e orari delle transazioni alla ricerca di anomalie anche minime.
Se tento un pagamento dal Brasile dopo mesi senza mai uscire dall’Italia, la banca può bloccarlo all’istante o chiedere una conferma tramite app. Questo tipo di controllo automatico ha fermato diverse frodi nella mia cerchia negli ultimi mesi senza nemmeno accorgercene subito.
- Analisi comportamentale delle spese
- Segnalazioni proattive agli utenti in caso di movimenti insoliti
- Sospensione temporanea delle carte fino alla verifica dell’identità
L’apprendimento automatico rende questi controlli sempre più raffinati: ogni tentativo anomalo serve ad aggiornare i parametri del sistema contro nuove tipologie di truffa digitale.
Il ruolo degli utenti: consapevolezza e buone pratiche
Anche con i migliori sistemi di sicurezza, il comportamento umano resta spesso il punto più vulnerabile nei pagamenti digitali.
Una password debole, una distrazione davanti a un’email sospetta o l’utilizzo di dispositivi non protetti possono vanificare la protezione offerta dalle piattaforme.
La differenza tra una transazione sicura e una truffa subita si gioca spesso sull’attenzione quotidiana dell’utente.
Mantenere alta la soglia di consapevolezza significa riconoscere segnali di rischio, aggiornarsi sulle strategie dei truffatori digitali e adottare abitudini sicure in ogni fase della transazione.
Dall’esperienza personale, noto che chi dedica qualche minuto all’anno ad aggiornare le proprie competenze digitali si espone molto meno ai rischi reali rispetto a chi si affida solo alla tecnologia.
Phishing e truffe online: come riconoscerle e difendersi
Il phishing resta uno dei metodi più usati dai cybercriminali per ottenere dati bancari o credenziali d’accesso.
Basta una mail che imita perfettamente la grafica della banca o del provider di pagamenti per ingannare anche utenti attenti.
Nella mia esperienza, molti cadono nella trappola perché il messaggio trasmette urgenza (“Aggiorna subito i tuoi dati!”) o minaccia blocchi immediati del conto.
- Controlla sempre l’indirizzo del mittente e diffida da richieste improvvise di dati sensibili
- Non cliccare mai su link sospetti: meglio accedere al sito digitando l’indirizzo manualmente
- Ricorda che banche e servizi ufficiali non chiedono mai password via email o SMS
Basta un po’ di attenzione in più per riconoscere quasi tutte le frodi digitali prima che causino danni seri.
Gestione sicura delle password e dei dispositivi
Una password robusta è la prima barriera contro accessi non autorizzati ai propri conti online.
Purtroppo vedo ancora troppe persone usare “password123” oppure riutilizzare la stessa chiave su diversi servizi.
- Scegli combinazioni lunghe (almeno 12 caratteri) con lettere, numeri e simboli
- Cambia periodicamente le password più importanti, soprattutto dopo avvisi di violazione dati
- Valuta l’uso di un gestore affidabile per memorizzarle senza stress
Mantieni smartphone e computer sempre aggiornati: molti attacchi sfruttano falle risolte da tempo ma ignorate dagli utenti distratti.
Educazione digitale: la sicurezza parte dalla conoscenza
A volte ci sentiamo sopraffatti dal numero crescente di truffe informatiche, ma bastano alcune nozioni base per cambiare prospettiva.
Corsi online gratuiti, webinar organizzati dalle banche o guide delle associazioni consumatori aiutano a riconoscere nuovi rischi in tempo reale.
- Tieniti informato sulle ultime truffe segnalate nel tuo paese; spesso gli schemi si ripetono con piccole varianti locali
- Sfrutta le risorse offerte dagli stessi provider di pagamento: molte piattaforme aggiornano periodicamente i loro consigli agli utenti
- Cerca sempre conferme quando ricevi comunicazioni ambigue: una telefonata al numero ufficiale può fare la differenza tra sicurezza e rischio reale
L’esperienza insegna che investire nella propria formazione digitale offre risultati concreti sia nella vita privata che nel lavoro. In Italia ho visto scuole e aziende organizzare brevi incontri annuali su questi temi con ottimi effetti sulla riduzione delle frodi interne ed esterne.
Normative, responsabilità e futuro della sicurezza digitale
Le regole che tutelano i pagamenti digitali sono in continua trasformazione.
Chi opera nel settore deve adeguarsi rapidamente a minacce sempre più sofisticate e a normative in costante aggiornamento.
Dalla PSD2 al GDPR, passando per i recenti regolamenti nazionali, il quadro normativo diventa ogni anno più dettagliato.
Banche, aziende tecnologiche e piattaforme di pagamento si trovano quindi davanti a una doppia sfida: proteggere i dati degli utenti e dimostrare trasparenza nelle proprie procedure.
In questo scenario, guardare avanti significa anche essere pronti a integrare nuove tecnologie e a ripensare le proprie responsabilità verso i clienti.
Regolamenti europei e italiani: cosa cambia per l’utente
Negli ultimi anni, la direttiva PSD2 ha imposto nuovi standard di sicurezza nei pagamenti online in tutta Europa.
L’autenticazione forte del cliente (SCA) è diventata obbligatoria per la maggior parte delle transazioni digitali, riducendo i rischi di frode.
A questa si aggiunge il GDPR, che protegge le informazioni personali degli utenti con regole stringenti sulla raccolta e sul trattamento dei dati.
Per gli utenti italiani ciò si traduce in maggior controllo sui propri dati sensibili e nella certezza che ogni operatore sia tenuto a rispondere di eventuali violazioni.
Responsabilità di banche, aziende e piattaforme
Nella mia esperienza diretta con istituti bancari e servizi fintech, le responsabilità sono chiare ma pesanti.
Banche e operatori devono adottare misure tecniche adeguate per garantire la sicurezza delle transazioni: dal monitoraggio dei flussi finanziari fino ai sistemi antifrode automatizzati.
Sono inoltre obbligati a informare tempestivamente gli utenti in caso di sospette violazioni o attacchi informatici rilevanti.
La trasparenza nella gestione dei reclami e una comunicazione efficace rappresentano ormai uno standard minimo richiesto dal mercato italiano ed europeo.
Innovazione e nuove sfide: il futuro della sicurezza digitale
L’arrivo di soluzioni come blockchain, autenticazione biometrica avanzata e pagamenti contactless sta cambiando il panorama della sicurezza digitale.
Anche se queste innovazioni promettono livelli superiori di protezione, portano con sé nuove sfide come vulnerabilità sconosciute o rischi legati all’intelligenza artificiale impiegata nel rilevamento delle frodi.
Sarà fondamentale un dialogo costante tra regolatori, aziende tecnologiche ed esperti di sicurezza per anticipare le minacce future senza sacrificare la semplicità d’uso per l’utente finale.
Basti pensare all’Italia dove il pagamento contactless è diventato quasi la norma anche nei piccoli esercizi: la tecnologia evolve ma la sicurezza deve sempre tenerne il passo.
Conclusione
La sicurezza dei pagamenti digitali non è mai affidata a un singolo elemento, ma nasce dall’incontro tra tecnologia, consapevolezza degli utenti e regole precise.
Oggi i protocolli evoluti, l’attenzione alle buone pratiche quotidiane e l’adeguamento continuo alle normative permettono di gestire i rischi senza rinunciare alla comodità delle transazioni online.
Restare aggiornati e adottare piccoli accorgimenti nella vita digitale ci offre una protezione reale, lasciandoci sfruttare tutti i vantaggi dei pagamenti digitali con maggiore sicurezza.